本文基于公开链上追踪、安全机构披露、媒体报道和社区资料整理,只做项目风险教育,不构成投资或法律建议。部分细节可能随调查进展更新。
一、项目概述
ODY,全称常见写法包括 Odyssey 或 Ody DeFi,是一个主要面向中文用户的加密项目。它主打“DeFi 3.0”“链上文明”“算法非稳定币”“DAO 共创”等概念,宣传自己是基于开源智能合约的永续经济引擎。
项目核心代币为 ODY,配套还有 gODY、ODYS 等概念。公开资料显示,项目主要运行在 BSC 链,交易对集中在 PancakeSwap 的 ODY/USDT 池。
官方话术里,ODY 有 EM 智能铸币、ER 三重回流、RBS 市值稳定、YRF 收益回购、ATS 国库等一套复杂模块。听起来像一套“自动运行的去中心化金融系统”,但从结果看,这套包装最终没有保护用户资金。
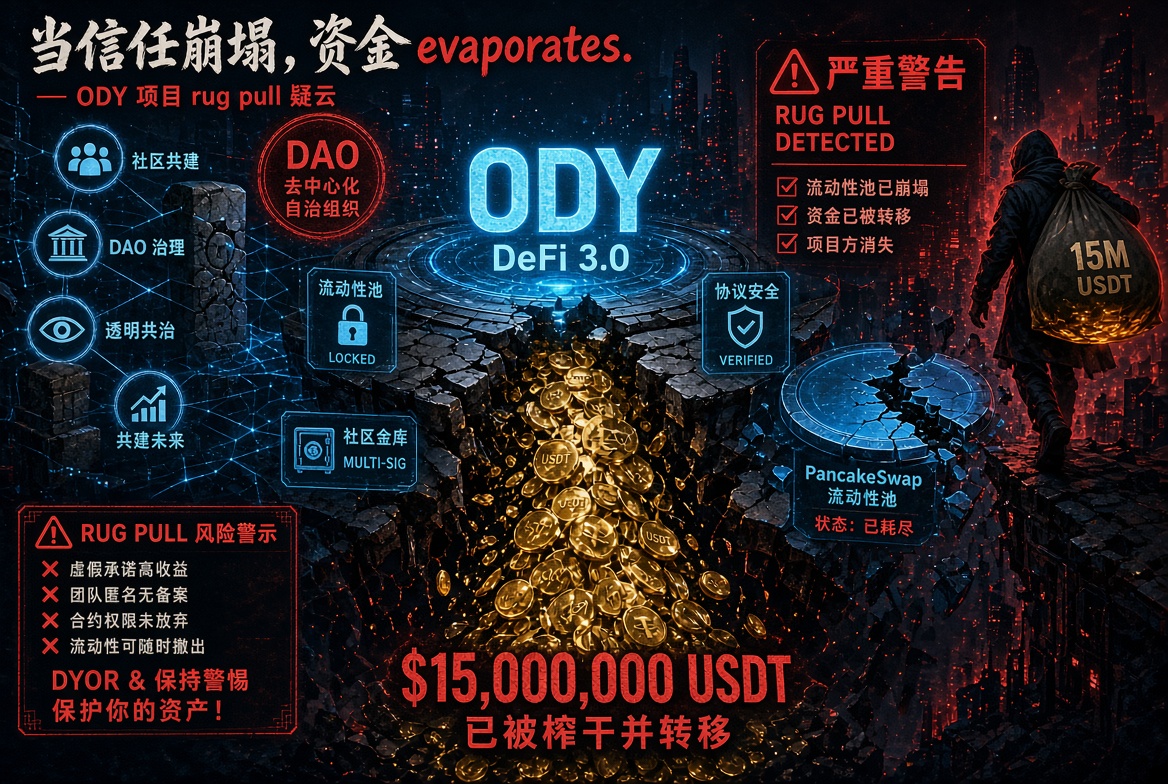
据公开链上追踪资料披露,2026 年 7 月 28 日,项目方一次性增发约 100 亿枚 ODY,向流动性池注入并卖出,随后抽走约 1500 万枚 USDT。关联归集资金至少约 1566 万 USDT;进一步追踪还发现,相关主归集地址此前接收过 KXG 资金约 538 万 USDT,显示两者可能共用资金总库,合计涉及金额至少约 2100 万 USDT。
二、它怎么把自己包装成“正规 DeFi”
ODY 的宣传不是简单喊高收益,而是把一堆 DeFi 术语组合起来,制造“专业、开源、可持续”的印象。
| 包装话术 | 用户听到的意思 | 真正要核验的地方 |
|---|---|---|
| DAO 共创 | 社区共同治理,不靠单一团队 | 链上权限是否真的交给 DAO,多签是否透明 |
| 开源 + 审计 | 代码公开,风险已被专业机构检查 | 审计报告是否官网可查,审计范围是否覆盖代理和权限 |
| 权限已放弃 | 团队无法增发、拉黑或改税率 | mint、owner、whitelist、blacklist、tax 权限是否仍存在 |
| LP 锁仓 | 底池安全,不能随便撤出 | 是否仍可通过增发砸池或其他合约路径抽走 USDT |
| 算法稳定 | 价格和市值可自动调节 | 真实收入在哪里,回购资金来自哪里 |
这类包装的厉害之处在于:它不是让用户相信“稳赚”,而是让用户相信“这不是普通资金盘”。一旦用户接受了“开源、审计、DAO、算法调控”的叙事,就容易忽略最关键的问题:钱从哪里来,权限在谁手里。
三、经济模型的核心矛盾
按照官方描述,ODY 的机制大致包含四个部分:铸币、回流、质押、国库。
EM 模组负责所谓智能铸币,理论上根据市场动态调节供应。
ER、RBS、YRF 等模块宣称把费用、回购、燃烧和底池稳定绑定起来。
用户质押 ODY 获得 gODY,等待收益、分红或 rebase 式增长。
这套模型最大的问题不是概念复杂,而是外部收入不足。若收益主要来自新用户买入、做市和持续推广,那么它本质上仍然依赖后续资金承接。
更危险的是,公开资料指出,项目虽然宣传“mint 权限已 renounce 到黑洞”,但合约层面仍被质疑保留了中心化增发、白名单、税率修改等权限。只要这些权限存在,所谓“完全去中心化”就只是营销文案。
四、2026 年 7 月 28 日:跑路路径复盘
ODY 的崩盘路径非常典型,核心动作集中在同一天完成。
| 步骤 | 动作 | 影响 |
|---|---|---|
| 1 | 一次性增发约 100 亿枚 ODY | 原有流通和质押用户被严重稀释 |
| 2 | 把新铸造代币注入或卖入 ODY/USDT 池 | 价格快速崩塌,用户几乎无法按原价退出 |
| 3 | 从 PancakeSwap 流动性池抽走约 1500 万枚 USDT | 底池被掏空,交易深度消失 |
| 4 | 关联地址归集资金 | 公开追踪显示归集金额至少约 1566 万 USDT |
链上追踪中被反复提到的主归集地址为:
0x486f1dc40c4da1e9f8db6d94c0ac9266610a1e7f公开资料还显示,该地址此前接收过 KXG 相关资金约 538 万 USDT。这一点很关键,因为它说明 ODY 可能不是孤立项目,而是同一资金网络里的一环。
从用户视角看,崩盘通常是“突然发生”的;从操盘视角看,这更像是提前保留权限、长期蓄水、最后一次性清场。
五、最值得警惕的不是下跌,而是权限
很多人以为资金盘风险主要来自币价下跌。其实在 ODY 这类案例里,真正的风险来自项目方能不能单方面改变游戏规则。
如果合约还保留以下能力,项目方就可能在关键时刻直接清场:
- 任意增发代币的 mint 权限;
- 修改买卖税率、滑点或手续费的权限;
- 白名单、黑名单或限制转账的权限;
- 可升级代理合约的控制权;
- 国库、多签、回购地址缺乏透明约束。
“权限已放弃”不能只看公告。要去 BscScan、GoPlus、Token Sniffer 等工具交叉检查,也要看代理合约、实现合约、管理员地址和多签结构。
六、复盘 ODY 的红旗
| 红旗 | 为什么危险 |
|---|---|
| 高概念叙事过密 | DeFi 3.0、链上文明、DAO、算法调控同时出现,但真实收入不清楚。 |
| 强依赖中文私域推广 | 熟人推荐容易降低警惕,也方便快速扩散。 |
| 强调审计和开源 | 审计不等于安全,尤其不等于项目方不能作恶。 |
| 宣传去中心化 | 但关键权限若仍由项目方掌握,去中心化只是表层包装。 |
| 价格长期阴跌 | 说明模型缺乏持续买盘,最后可能通过权限一次性收割。 |
七、普通用户怎么避坑
遇到类似“高收益 + DAO + 算法稳定 + 开源审计”的项目,不要先看群里多热闹,先做几个基础检查。
- 查合约权限:看是否存在 mint、owner、blacklist、tax、pause、upgrade 等关键权限。
- 查真实收入:收益来自手续费、产品收入,还是来自后来者买入。
- 查资金流:国库、回购、LP、团队地址之间有没有异常互转。
- 查审计真伪:审计机构官网是否能查到,审计是否覆盖全部合约。
- 查关联项目:同一归集地址、同一前端风格、同一推广团队,往往不是巧合。
熟人推荐不是安全保证。很多资金盘恰恰靠熟人信任传播。链上透明也不是安全保证,因为透明只代表你能看到它怎么发生,不代表它不会发生。
八、结语
ODY 的教训很直接:一个项目可以把自己包装得很像正规 DeFi,可以有白皮书、模块名、审计报告、DAO 口号和复杂经济模型,但只要收益依赖新增资金,关键权限又掌握在少数人手里,它就随时可能变成一键清场的资金盘。
它不是“技术创新失败”,而是“用技术话术包装的庞氏骗局”。
如果已经参与过类似项目,建议保存链上转账记录、钱包地址、聊天记录、App 截图、网页截图和推广资料。后续维权或报案时,这些证据比口头描述更有用。